貴社の課題解決に最適な
弁護士とマッチングできます
弁護士とマッチングできます
契約書の作成・レビュー、機密性の高いコンフィデンシャル案件、M&A/事業承継など、経営者同士でも話せない案件も、
企業法務弁護士ナビでは完全非公開で相談可能です。貴社の課題に最適解を持つ弁護士、最大5名とマッチングできます。
企業法務弁護士ナビでは完全非公開で相談可能です。貴社の課題に最適解を持つ弁護士、最大5名とマッチングできます。

J-SOX(内部統制報告制度)とは、上場企業に対して、財務報告の信頼性を確保する体制の整備・運用と、その有効性の評価・報告を義務付けた制度です。根拠となるのは金融商品取引法で、上場を維持する限り毎年この対応が続きます。
とはいえ、実際に担当することになると迷う場面が次々と出てきます。会社のどこまでを評価すればいいのか。3点セットは何をどこまで書けばいいのか。不備が見つかったらどうなるのか。2024年4月以後に開始する事業年度からは改訂基準も適用され、評価範囲の決め方が従来と変わりました。
この記事では、J-SOXの基本から、評価対象となる4つの領域、対応を進める5つのステップ、2023年の改訂で変わった4つのポイントまでを解説します。不備が見つかった場合の法的責任や、上場準備企業がいつから着手すべきかもあわせて確認していきましょう。
J-SOX(ジェイソックス)とは、上場企業に対して、財務報告の信頼性を確保する体制を整備・運用し、その有効性を自ら評価して報告することを義務付けた制度です。正式には内部統制報告制度と呼ばれます。
「J」はJapan、「SOX」はアメリカのSOX法(サーベンス・オクスリー法)に由来します。ただし「J-SOX法」という名前の法律があるわけではありません。根拠となるのは金融商品取引法で、評価や監査の具体的な手順は金融庁の企業会計審議会が公表する実施基準に定められています。
制度化のきっかけは、2000年代前半に日米で相次いだ会計不祥事です。米国ではエンロン事件などを受けて2002年にSOX法が成立し、日本でも有価証券報告書の虚偽記載が問題となりました。これを受けて2006年6月に金融商品取引法が成立し、適用が始まったのは2008年4月1日以後に開始する事業年度からです。
【参考元】会計・監査用語かんたん解説集:日本版SOX法(J-SOX) | 日本公認会計士協会
J-SOXの対応義務を負うのは、金融商品取引法により有価証券報告書の提出義務がある上場企業です。非上場企業は原則として対象外になります。
ここで混同しやすいのが、会社法上の内部統制システム構築義務です。会社法では大会社などに内部統制システムの整備が求められますが、根拠法も目的も異なる別の制度で、非上場の大会社がJ-SOXの対象になることは原則としてありません(※例外あり)
ただし、非上場企業であればJ-SOXと無縁というわけでもありません。評価は親会社単体ではなく連結ベースでおこなうため、上場企業の連結子会社は非上場でも評価範囲に入る場合があります。対象は財務報告への影響の重要性に応じて判断されます。
これから上場を目指す企業も、上場後すぐに内部統制報告書を提出できる体制が要るため、上場前からの準備が必要です。上場を維持する限り毎事業年度、評価と報告を繰り返す点も押さえておきましょう。
内部統制とは、企業が事業活動を健全かつ効率的に運営するために、組織のなかに整備・運用する仕組みを指します。J-SOXが対象とするのは、このうち財務報告に関わる部分です。
内部統制の枠組みは、金融庁の企業会計審議会が示す「財務報告に係る内部統制の評価及び監査の基準」で、4つの目的と6つの基本的要素として整理されています。
評価範囲の考え方も2024年4月以後に開始する事業年度から適用された改正内容も、この枠組みが土台です。以下で順に見ていきましょう。
内部統制には、次の4つの目的があります。
|
4つは独立したものではなく、互いに関連しています。たとえば法令遵守の意識が低い組織では、報告の信頼性も損なわれやすくなります。
このうちJ-SOXが直接関わるのは「報告の信頼性」です。この目的は2023年4月の基準改訂で「財務報告の信頼性」から改められ、内部統制全体の目的として範囲が広がりました。ただし、J-SOXで評価・報告する対象は、改訂後も財務報告に係る内部統制のままです。
【関連記事】会社法の定める内部統制とは|基本方針や金融商品取引法との違いを解説
4つの目的を達成するため、内部統制は次の6つの要素で構成されます。
|
6つの土台となるのが統制環境です。経営陣が成果のためならルール違反も仕方ないという姿勢であれば、どれだけ細かく手続きを整えても機能しません。
統制環境の不備は、法的責任の場面でも重く扱われます。担当者個人のミスではなく、組織として不正が起きやすい環境だったと評価されれば、経営陣の責任は厳しく問われます。
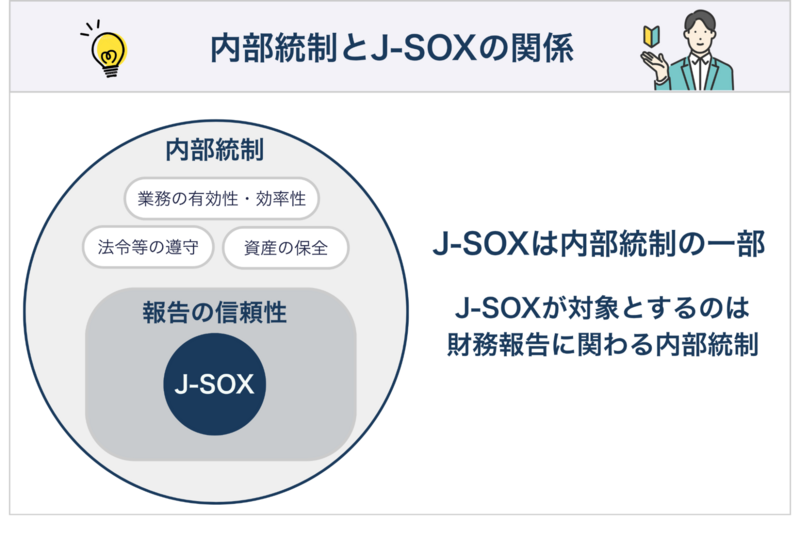
内部統制は、企業経営全般の健全性を保つための広い概念です。J-SOXはそのうち報告の信頼性、なかでも財務報告に関わる内部統制を対象とした報告制度にあたります。
両者を分けるのは、評価と報告が義務付けられているかどうかです。内部統制をどう整備・運用するかは基本的に各社の判断に委ねられます。一方でJ-SOXは、整備・運用の状況を経営者が評価し、結果を内部統制報告書として提出するところまでを法的に義務付けています。
実務で誤解が起きやすいのもこの点です。内部統制が有効に機能していても、それを評価して報告する仕組みがなければJ-SOX対応としては不十分です。業務がきちんと回っているという実感では足りず、有効だと証拠をもって示せる状態にしておく必要があります。
J-SOXで求められる対応は、次の3つです。
|
このうち企業が主体となって動くのは1と3で、2を担うのは監査人です。ただし監査を受ける側として、資料の準備や質問への対応は避けられません。
3つは一度こなせば終わりではなく、事業年度ごとに繰り返すサイクルです。期首に評価計画を立て、期中に整備状況を確認し、期末に運用状況を評価します。決算後に報告書を提出し、上場を維持する限り毎年この流れを回すことになります。
内部統制の整備・運用と有効性の評価について、責任を負うのは経営者です。評価範囲をどこまでにするか、どの資料をもって有効と判断するかといった方針も、経営者が決めることになります。
実際の作業を管理部門や内部監査部門に任せること自体は問題ありません。ただし作業を委ねても、責任まで移るわけではないという点は押さえておく必要があります。内部統制報告書は経営者の名前で提出する文書です。
評価の結果、開示すべき重要な不備が見つかった場合は、内部統制は有効でないと報告書に記載します。不備の存在自体に罰則はありませんが、これを伏せて有効と記載すれば虚偽記載の問題になります。
評価の実務を担うのは、多くの企業で内部監査部門やJ-SOX事務局です。業務プロセスの洗い出しから証跡の確認まで、期中を通じた作業が発生します。
ここで求められるのが、評価する側とされる側を分ける体制です。自部門が回している業務を自分たちで評価すると、客観性を確保できません。担当を分けるか、部門横断で相互に評価する形をとる必要があります。
2023年4月の基準改訂では、内部監査人について、取締役会および監査役等への報告経路も確保することの重要性が示されました。報告先が経営者だけに限られていると、経営者自身が関与する不正を発見しても、社内で止まってしまうためです。
監査人となるのは、財務諸表監査を担当している公認会計士または監査法人です。内部統制監査は財務諸表監査と一体でおこなわれ、別の監査人が担当することはありません。
ここで押さえておきたいのが、監査人は内部統制そのものを独自に評価するのではなく、経営者による評価結果が妥当かどうかを監査するという点です。監査人が自ら内部統制の有効性について意見を表明する方式は採用されていません。
J-SOXと米国SOX法の違いは、監査人が内部統制にどう関与するかにあります。米国では監査人が自ら内部統制をテストし、有効性について直接意見を表明します。これをダイレクト・レポーティング(直接報告業務)といいます。
J-SOXはこの方式を採用していません。有効性を評価するのは経営者で、監査人はその評価結果を監査します。経営者と監査人が同じ作業を二重におこなう事態を避けるためです。内部統制監査を財務諸表監査と同一の監査人が一体で実施する点も、負担軽減を意識した設計になっています。
ただし、日本の制度が米国より緩やかというわけではありません。評価と報告の責任が経営者に集中する分、経営者の判断の重みは大きくなります。
| 項目 | J-SOX | 米国SOX法 |
|---|---|---|
| 根拠法 | 金融商品取引法(2006年成立) | 企業改革法(2002年成立) |
| 適用開始 | 2008年4月1日以後に開始する事業年度 | 2004年(内部統制報告に関する部分) |
| 監査人の関与方式 | 経営者の評価結果を監査(ダイレクト・レポーティング不採用) | 監査人が内部統制を直接評価(ダイレクト・レポーティング採用) |
| 監査の実施体制 | 財務諸表監査と同一の監査人が一体で実施することが原則 | 一体実施は必須とされていない |
| 不備の区分 | 「開示すべき重要な不備」と「不備」の2区分 | 3区分 |
J-SOX実務の中核となるのが、3点セットと呼ばれる3つの文書です。
|
3つは別々の文書ではなく、同じ業務プロセスを文章・図・表の3方向から表現したものです。業務の流れとリスク、それを防ぐ統制を可視化し、内部統制が機能している証拠とします。内容が食い違えば監査で指摘を受けるため、整合性が問われます。
なお、3点セットの作成は法令上の義務ではありません。実施基準では業務上使用している記録を利用する方法でも差し支えないとされていますが、実務では事実上の標準です。
業務記述書は、誰がいつどのシステムを使ってどう処理するのかを文章で記録した文書です。取引の発生から会計処理に至るまでの流れを、5W1Hを意識して記述します。
求められるのは具体性です。「担当者が請求書を確認する」では足りません。「営業事務担当者が、受注システムから出力した受注一覧と取引先から受領した注文書を照合し、金額の一致を確認する」という水準まで書き込みます。
見落としやすいのが例外処理です。通常の流れは誰でも書けますが、リスクが潜むのはむしろ例外のほうです。一定額を超える場合の部長承認、システム障害時の手作業対応と復旧後のデータ登録なども記載しておきましょう。
判断の目安は、第三者がこの文書だけを読んで業務の実態を再現できるかどうかです。監査人はこれをもとにウォークスルーの計画を立てるため、実態がつかめない文書は整備状況の不備と評価されかねません。
【関連記事】J-SOXの3点セットとは?記載内容や作成例など作成時のポイントを解説
フローチャートは、業務プロセスの流れを図式化した文書です。文章では追いにくい部門間のやり取りやシステムの介在箇所を、視覚的に把握できます。
作成の基本は、部署や担当者ごとにレーンを設け、処理の流れを記号でつなぐ形です。どの部署からどこへ書類が渡るのか、どこでシステムに入力され、どこで承認が入るのかを線と記号で表現し、証憑が発生する箇所も明示します。
図にすると構造的な問題が見えてきます。申請から承認までが同じ部署で完結していれば職務分掌が働いていない可能性があり、承認の記号が現れないプロセスがあれば統制そのものが欠落しているかもしれません。
細かく書きすぎると全体の流れがつかめなくなります。財務報告に影響する統制の所在を示すのが目的なので、関わらない作業は簡略化してかまいません。作成後は業務記述書と突き合わせ、記載がずれていないか確認しておきましょう。
RCM(リスクコントロールマトリックス)は、業務に潜むリスクと、それを防ぐ統制活動(コントロール)を対にして一覧化した表です。3点セットのなかで最も評価に直結します。
たとえば販売プロセスなら、次のように組み立てます。
|
アサーションとは、その数字の何を確かめたいのかを示す観点です。上の例は実在性を守るコントロールですが、これだけでは「出荷したのに売上が計上されていない」という網羅性の抜けは防げません。観点ごとに点検すると、リスクの取りこぼしに気づけます。
RCMの精度は運用テストの結果を左右します。実態と合わないコントロールを書くと、テストで記載どおりに実施されていないと判定され、不備になります。
J-SOXでは会社の全てを評価するわけではなく、財務報告への影響が大きいところに絞ります。この絞り込みをトップダウン型リスク・アプローチと呼び、まず全社的な内部統制を評価したうえで、リスクの高い領域へと対象を狭めていきます。
評価の対象は、次の4つです。
|
4つのうち、全社的な内部統制と決算・財務報告プロセスは原則として全てが評価対象になります。一方で業務プロセスは、どの事業所や子会社を見るかを選んだうえで評価します。それぞれ何を評価するのか、順に見ていきましょう。
全社的な内部統制とは、経営理念や取締役会の機能など、企業全体に広く影響を及ぼす仕組みです。原則として、親会社と連結子会社を含む企業集団全体が評価の対象になります。
評価項目には、次のようなものがあります。
|
ただし、売上規模が小さいなど財務報告への影響がごくわずかな子会社は、評価対象から外せます。
全社的な内部統制は評価の起点です。ここが有効なら、個別の業務プロセスは一部を確かめれば全体の状況を推し量れます。有効でないと判断されると一つひとつ確かめる必要が生じ、業務プロセスの評価対象が増えます。
決算・財務報告プロセスとは、財務諸表そのものを作成する一連の作業です。日常の業務で正しく処理されていても、決算の段階で誤りや操作が入れば財務諸表は歪みます。虚偽記載につながりやすい領域のため、原則として全てが評価対象です。
評価の仕方は、担当する場所によって2つにわかれます。
| 対象 | 具体例 | 評価方法 |
|---|---|---|
| 親会社の経理部門がおこなう決算作業 | 連結決算処理、決算整理仕訳、開示書類の作成 | 全社的な内部統制に準じて評価 |
| 各事業拠点でおこなう日常的な経理処理 | 月次決算、総勘定元帳への転記 | 業務プロセスの一部として評価 |
なかでも慎重に見るのが、経営者の判断が入りやすい次のような処理です。
|
いずれも金額を動かす余地があるため、複数名によるレビューや承認が求められます。承認やレビューの記録、見積りの根拠資料は、その都度残しておきましょう。
業務プロセスとは、販売、購買、在庫管理といった日常的な事業活動の手続きです。4つの評価対象のうち、拠点を選んで対象を絞れるのがこの領域になります。
絞り込みは2段階です。
|
たとえば5つの事業所があり、上位3つで連結売上高の7割を占めるなら、この3拠点が対象になります。残る2つの事業所は評価しません。
ただし、3分の2を満たせば十分というわけではありません。2023年4月の改訂で、数字だけで機械的に決めてはいけないと明記されました。売上が小さくても、不正が起きやすい事業は対象に加えます。
財務報告に関わるデータの多くは、会計システムや販売管理システムを経由して作られます。システムが正しく機能していなければ、内部統制全体が成り立ちません。
IT統制は、次の2つに分けて評価します。
|
| 区分 | 見る領域 | 確認する内容 |
|---|---|---|
| IT全般統制 (ITGC) | 開発・変更管理 | 変更の申請、承認、テスト、本番反映が記録とともにおこなわれているか |
| 運用管理 | バックアップの取得、バッチ処理の監視、障害対応ができているか | |
| アクセス管理 | 権限が管理され、入退社や異動に応じて更新されているか | |
| 外部委託管理 | 委託先の管理体制を確認しているか | |
| IT業務処理統制 (ITAC) | 個別の業務処理 | 入力データのチェック、自動計算、マスタとの照合、帳票の正確性 |
両者は土台と個別処理の関係です。アクセス管理が甘く、権限のない人がデータを書き換えられる状態なら、自動計算がどれだけ正確でも出てくる数値は信用できません。影響範囲が広いぶん、IT全般統制の不備は重く扱われます。
評価対象となるシステムの選び方にも注意が必要です。システムを先に選ぶのではなく、業務プロセスや決算・財務報告プロセスで評価対象になった業務で実際に使われているシステムが対象になります。
ここからは、実際に1年間をどう進めるかを見ていきます。J-SOX対応は、次の5つのステップで進行します。
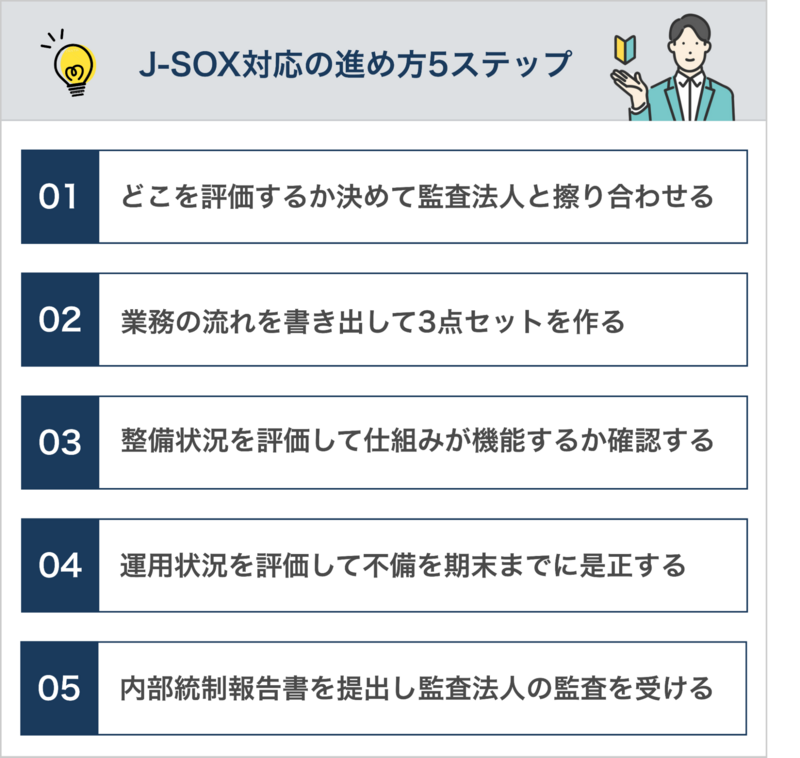
3と4は名前が似ていますが、別の作業です。3は必要な仕組みが用意されているかを見るもの、4はその仕組みが実際に守られていたかを確かめるものです。
期首に計画を立て、期中に文書化と評価を進め、期末後に報告するという1年がかりの流れです。各ステップで何をするのか、順に見ていきましょう。
最初のステップは評価範囲の決定です。自社の事業構造とリスクを踏まえて、どの拠点のどの業務プロセスを評価対象にするかを決めます。
実務として必要になるのは、次の3つです。
|
体制づくりには経営層の関与が欠かせません。現場にヒアリングや資料提出を依頼する場面が出てくるため、通常業務を抱える部門の協力には経営層の後押しが要ります。
監査法人との協議を後回しにすると、期末近くに範囲が不十分だと指摘され、追加作業でスケジュールが崩れます。
評価対象になった業務プロセスについて、業務記述書・フローチャート・RCMの3点セットを作成します。作業は3段階です。
|
ヒアリングでは、統制そのものがない箇所が見つかることもあります。発注に上長の承認が入っていない、システムへの入力内容を誰も検証していないといった場合は、文書化では対応できません。業務フローを改善して統制を組み込む必要があります。
整備状況の評価とは、必要なチェックの仕組みが用意されているかを確認する作業です。
代表的な手法がウォークスルーです。取引を1件選び、発生から会計処理までを追跡します。販売プロセスなら、実際の受注1件について注文書から出荷指示書・請求書・売上計上の仕訳までを順にたどり、3点セットに書いたとおりの承認や照合がおこなわれているかを見ていきます。
ここで文書と実態が食い違っていた場合は、どちらを直すかを判断します。
|
実態と違う文書を残したまま進めると、後の運用テストで問題になります。統制の欠落や重複といった設計上の不備も、この段階で組み直します。
運用状況の評価では、整備された仕組みが毎回守られていたかを確かめます。年間の全ての取引は確認できないため、サンプリングで検証します。確認するのは次のような点です。
|
不備が見つかっても、その時点で有効性が否定されるわけではありません。期末日までに是正し、再度テストして有効性を確認できれば「有効」と判断できます。
ただし是正には、原因の特定から業務の修正、再テストまでの時間が必要です。期末の直前に着手すると間に合わず、不備が残ったまま報告することになります。
経営者が期末日時点の内部統制の有効性について最終的な評価を下し、結果を内部統制報告書にまとめます。作成した報告書は、有価証券報告書と併せて管轄の財務局へ提出します。
手間がかかるのが、評価の範囲に関する欄です。2023年4月の改訂により、どの拠点や業務を対象にしたかだけでなく、なぜその範囲にしたのかという理由まで書くことになりました。決めた時点で記録していないと、期末に思い出しながら書くはめになります。
提出後、監査法人が報告書の記載が適正かを監査します。経営者への質問や関係書類の閲覧を通じて、評価のプロセスが適切だったかを検証します。
監査の結果として表明される意見は次の4種類です。
|
【関連記事】【ひな形あり】内部統制報告書とは?記載事項や作成の流れを解説
上場した瞬間から内部統制報告書の提出義務が生じるため、遅くとも上場申請期の2〜3年前から着手するのが望ましいでしょう。
IPO準備では、上場申請をおこなう期を申請期(N期)とし、その前から順に直前期(N-1期)、直前々期(N-2期)と呼びます。標準的な進め方は次のとおりです。
| 時期 | 実施すること |
|---|---|
| N-3期 | 現状分析と対応計画の策定、評価範囲の検討 |
| N-2期 | 3点セットの作成、統制の運用開始、ドライラン(本番同様の予行演習) |
| N-1期(直前期) | 運用状況の評価、発見された不備の改善 |
| N期(申請期) | 評価と報告のサイクルを問題なく回せる状態にする |
なお、新規上場企業は上場後3年間、内部統制報告書の監査証明を受けない選択ができます。免除されるのは監査だけで、経営者による評価と報告書の提出は初年度から必要です。資本金100億円以上または負債総額1,000億円以上の企業は対象外になります。
J-SOXの基準・実施基準は2023年4月に改訂され、2024年4月1日以後に開始する事業年度から適用されています。3月決算の企業であれば、2025年3月期の評価・監査から新基準での対応が必要です。2008年の制度導入以来、初めての大幅な改訂にあたります。
主な変更点は次のとおりです。
| 項目 | 改訂前 | 改訂後 |
|---|---|---|
| 内部統制の目的 | 財務報告の信頼性 | 報告の信頼性(非財務情報を含む概念へ拡大)※ |
| 評価範囲の決定 | 「売上高等の概ね3分の2」「売上・売掛金・棚卸資産の3勘定」を目安に運用 | 例示指標の機械的な適用は不適切と明記。指標の段階的削除も今後検討 |
| 不正リスクへの対応 | 明示的な記載が限定的 | 「リスクの評価と対応」に不正リスクへの考慮を追加。経営者による内部統制の無効化リスクも明記 |
| ITへの対応 | IT全般統制・IT業務処理統制が中心 | 外部委託先(クラウド等)に係る統制の重要性と、サイバーリスクを踏まえたセキュリティ確保の重要性を追記 |
| ITを利用した内部統制の評価 | 一定の頻度で運用評価を実施 | 特定の年数の機械的適用は不適切。IT環境の変化を踏まえ監査人と協議して判断 |
| 内部統制報告書の記載 | 評価範囲の判断事由の記載は限定的 | 重要な事業拠点の選定に用いた指標とその割合などの判断事由の記載が適切とされた |
※内部統制の「目的」は非財務情報を含む概念に拡大しましたが、内部統制報告制度による評価・報告の対象は引き続き財務報告に係る内部統制です。
改訂の背景にあるのは、制度の実効性に対する懸念です。評価範囲の外側から開示すべき重要な不備が見つかる事例や、有効性の評価を訂正する際に十分な理由が開示されない事例が見られました。評価範囲の決め方と報告内容の充実が、改訂の中心に据えられています。
以下、実務担当者が押さえておくべき4つのポイントを解説します。
内部統制の4つの目的のうち、「財務報告の信頼性」が「報告の信頼性」に改められました。「財務」の2文字が外れたことで、財務情報だけでなく非財務情報を含む概念に広がっています。サステナビリティ情報など、非財務情報の開示が拡大していることが背景にあります。
ここで注意したいのが、内部統制の目的が拡大したことと、J-SOXの評価対象が拡大したことは別の話だという点です。
非財務情報を内部統制報告制度でどう扱うかは、今後の検討課題とされています。目的が変わったから来期から非財務情報についても3点セットを作る、という理解は誤りです。J-SOXが対象とするのは、引き続き財務報告に係る内部統制です。
改訂では、重要な事業拠点を選ぶ際の「連結売上高のおおむね3分の2」や、対象とする勘定科目の「売上・売掛金・棚卸資産」を、機械的に適用すべきでない旨が明記されました。
見直しの背景にあるのが、3分の2という数字を満たすように拠点を選んだ結果、リスクの高い拠点が範囲から漏れていたケースです。改訂後は、財務報告への影響の重要性を実質的に考えて範囲を決めることが求められます。
売上高が小さくても、次のような領域は評価対象に含めるかを検討します。
|
実務では、範囲決定の理由を監査法人に説明できるようにしておく必要があります。例年どおり3分の2で線を引いた、では通用しません。
「リスクの評価と対応」には、不正に関するリスクを考慮することが加えられました。なかでも明示されたのが、経営者による内部統制の無効化です。
どれだけ細かく統制を設計しても、経営者自身が迂回して不正をおこなえば機能しません。過去の会計不祥事の多くがこのパターンです。
経営者を牽制できる立場にあるのは、監査役等と取締役会です。無効化が起きた場合、責任は経営者個人にとどまりません。監督責任を果たしていなかったとして、取締役会や監査役等の責任が問われる可能性もあります。
「ITへの対応」には、外部委託先の統制とサイバーリスクへの対応が追記されました。クラウドサービスを業務システムとして使う場合、中身は委託先が管理していて自社では直接確認できません。財務報告に関わるデータを扱うサービスを洗い出し、委託先の統制状況をどう確認するかを決めておく必要があります。
改訂により、内部統制報告書に評価範囲の選定根拠を記載することが求められるようになりました。重要な事業拠点を選ぶのに使った指標と割合について、なぜそう判断したのかまで書きます。②の機械的な適用の否定と表裏の関係にある変更です。
記載が求められるのは、たとえば次のような内容です。
|
対応としては、範囲決定の資料様式を見直しておきましょう。売上高上位から累計3分の2までの計算表だけでは足りません。どの拠点をなぜ含めたのか、判断した時点で書き残せる形にしておきます。
発見された不備は、「開示すべき重要な不備」と「不備」の2つに区分されます。財務報告に重要な影響を及ぼす可能性があると判断されれば前者にあたり、内部統制報告書での開示が必要です。
開示すべき重要な不備を公表した場合の影響は小さくありません。株価の下落だけでなく、取引先や金融機関からの信用低下にも波及します。
以下、全社的な内部統制、業務プロセス、IT統制の3つに分けて代表的な事例を整理します。自社の状況と照らし合わせてみてください。
経営者の姿勢や監督機能が働かず、統制環境そのものが有効でないと判断される類型です。
代表的なのが、経理・財務の知見を持つ役員がいないケースです。現場の担当者が正しく処理していても、その判断が妥当かを検証できる人が上位にいなければ、統制として機能しません。
見積りや会計方針の選択で判断に迷ったとき、社内に相談できる相手がいない状態になります。そのほか、次のような点が指摘されやすくなります。
|
統制環境の不備は、法的責任の場面でも重く扱われます。組織として不正が起きやすい環境を放置していたと評価されれば、役員の善管注意義務違反が問われかねません。
ルールの不備や実態との乖離によって、日常業務や決算処理の信頼性が損なわれる類型です。
よくあるのが、規程はあるが証跡が残っていないケースです。一定額を超える発注に部長承認を求める規程があっても、承認した記録がなければ、監査人は統制が実施された事実を確認できません。
問われるのは、やったかどうかではなく、やったと証明できるかどうかです。対応としては、承認印やシステムの承認ログ、チェックリストへの記入と保管など、後から確認できる形にします。
そのほか、次のような点が指摘されやすくなります。
|
システムの管理体制が不十分で、財務データの信頼性を担保できない類型です。
代表的なのが、退職者や異動者のIDが有効なまま残っているケースです。権限のない人が財務データにアクセスして変更できる状態のため、実際に不正なアクセスがなかったとしても、システムが生成するデータ全体の信頼性が揺らぎます。
対策は、入退社や異動に連動したアカウント管理です。人事部門とシステム管理部門の情報連携を仕組み化し、定期的な権限の棚卸しで漏れを検出します。
そのほか、次のような点が指摘されやすくなります。
|
内部統制報告書を提出しなかった場合、および重要な事項について虚偽の記載をした場合は、それぞれ金融商品取引法上の罰則の対象になります。
| 項目 | 内容 | 根拠 |
|---|---|---|
| 刑事罰(個人) | 1年以下の拘禁刑もしくは100万円以下の罰金 | 金融商品取引法 |
| 刑事罰(法人) | 1億円以下の罰金(両罰規定) | 金融商品取引法 |
| 項目 | 内容 | 根拠 |
|---|---|---|
| 刑事罰(個人) | 5年以下の拘禁刑もしくは500万円以下の罰金、またはその両方 | 金融商品取引法197条の2 |
| 刑事罰(法人) | 5億円以下の罰金(両罰規定) | 金融商品取引法207条1項2号 |
| 課徴金 | 開示書類の虚偽記載等について、行政処分として課徴金納付命令を受ける可能性がある | 金融商品取引法の課徴金制度 |
| 損害賠償 | 虚偽記載により損害を被った投資家から賠償を求められる可能性がある | 金融商品取引法・民法 |
| 上場廃止 | 虚偽記載が重大な場合や改善が見込めないと判断された場合、取引所の判断で上場廃止に至ることがある | 証券取引所の上場廃止基準 |
| 社会的信用の失墜 | 投資家、取引先、金融機関、従業員からの信頼が損なわれる | — |
押さえておきたいのは、処罰の対象は内部統制に不備があることではないという点です。不備があっても、それだけで金融商品取引法違反や上場廃止になるわけではありません。処罰されるのは、報告書を出さなかった場合と、虚偽の記載をした場合です。
不備があること自体より、それを隠すことのほうがはるかに重い結果を招きます。
「この評価範囲の設定で監査に耐えられるか」「有効ではないと報告した場合、役員はどこまで責任を負うのか」。J-SOX対応の判断は、調べるほど迷いが増えるものです。とはいえ、どの弁護士に相談すればいいかわからない方も多いはずです。
そこで役立つのが、企業法務に注力する弁護士を探せるポータルサイト「企業法務弁護士ナビ」です。地域と相談内容を選ぶだけで、内部統制やコンプライアンス体制の構築を取り扱う弁護士を簡単に探せます。さらに、次のような条件で絞り込めます。
|
不備を開示すべきかの判断、役員の責任範囲の確認、社内規程の整備、不正が発覚した場合の対応まで幅広く相談できます。上場企業にとって内部統制報告は毎年続く対応です。判断に迷ったまま進める前に、気軽に相談してみましょう。
実務担当者から寄せられるJ-SOX対応の代表的な疑問について回答します。制度の背景や、内部監査部門の役割など、実務を進める上で知っておきたいポイントをまとめました。
2006年6月に成立した金融商品取引法に基づき、2008年4月1日以後に開始する事業年度から適用されています。
経緯は次のとおりです。
|
その後、2023年4月に基準・実施基準が改訂され、2024年4月1日以後に開始する事業年度から適用されています。
経営者による内部統制の評価を、実務面で担う中心的な部署になることが多くあります。評価範囲の検討、3点セットの整備、整備状況・運用状況の評価といった作業を主導しますが、経理部門や情報システム部門との連携なしには進みません。
区別しておきたいのが、内部監査部門による評価と監査人による内部統制監査は別のものだという点です。前者は企業内部でおこなう自己評価、後者は独立した第三者による監査であり、どれだけ丁寧に評価しても監査に代わることはありません。
制度が形骸化しやすいためです。3点セットの作成が監査のための書類づくりになり、毎年同じ文書を更新するだけの作業になる。統制の目的を理解しないまま形式的に承認印を押す運用が定着する。こうなるとコストに見合うものが得られません。
ただし、これは制度そのものより運用の問題です。3点セットの作成過程では、業務の重複や承認の抜け、属人化といった問題が必ず見つかります。監査のために記録するだけで終わらせるか、業務を見直す機会にするかで、得られる価値は変わります。
法令上、必須とされる資格はありません。内部統制報告書の作成や評価は、資格を持たない社内の担当者がおこなえます。
実務上役立つ資格として公認内部監査人(CIA)や日商簿記検定などがありますが、要件ではありません。自社の業務内容とリスクを理解していることのほうが重要です。
なお、内部統制監査をおこなえるのは公認会計士または監査法人に限られます。
J-SOX(内部統制報告制度)は、上場企業に対し、財務報告の信頼性を確保する体制の整備・評価・報告を義務付けた制度です。本記事の要点を整理します。
|
J-SOX対応で重要なのは、不備をなくすことではなく、不備を正しく認識して正しく報告することです。評価範囲の妥当性や「開示すべき重要な不備」の判断に迷ったら、会計・監査面は監査法人、法的責任は弁護士と、それぞれ相談しながら進めましょう。
編集部
本記事は企業法務弁護士ナビを運営する株式会社アシロ編集部が企画・執筆いたしました。
※企業法務弁護士ナビに掲載される記事は弁護士が執筆したものではありません。
本記事の目的及び執筆体制についてはコラム記事ガイドラインをご覧ください。